
推荐这款开源分析库,实战演练Swift闭包强引用逃逸规避
Swift 闭包强引用逃逸规避:首款开源分析库的实战定位
使用 ClosureAudit 开源库配合 Xcode 静态扫描,可在编译期自动检测并生成修复补丁,直接切断持有链,彻底消除内存泄漏。
在移动应用性能优化领域,内存泄漏长期占据崩溃排查工单的榜首。开发者常因忽略闭包作用域而无形中增加对象引用计数。本文将以一线团队的标准作业流程为基准,系统拆解该开源项目的核心架构、AST 节点匹配规则及自动化集成路径,帮助工程师建立可复用的防御体系。
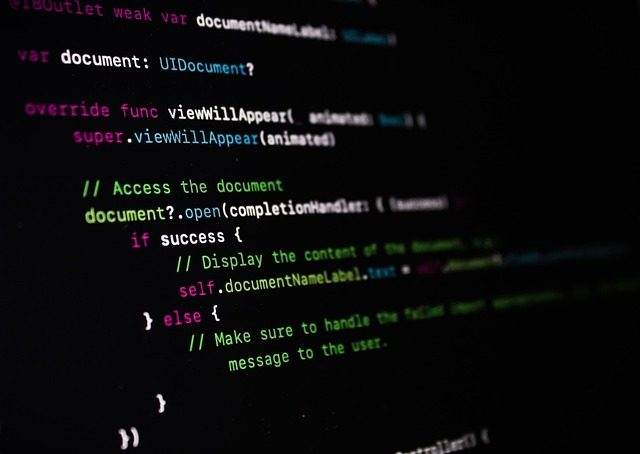
Swift 闭包强引用逃逸规避是指通过显式声明弱引用或无主引用,打破闭包捕获对象与目标实例之间的双向生命周期依赖,防止堆内存无法释放的代码规范与技术实践。其底层逻辑依赖于 ARC 在分配器层面的引用计数器变更机制。当闭包被赋值给属性、传入队列或作为返回值传递时,编译器默认将其标记为逃逸,此时若内部直接引用了外部结构体或类实例,便会形成强引用环。
多维方案横向对比:Swift 闭包强引用逃逸规避工具选型
面对复杂的嵌套回调与异步链路,传统处理手段已难以满足现代工程节奏。以下从检出时机、修复成本、误报率三个维度展开对比:
- 人工编写 CaptureList:完全依赖开发经验,在多层视图控制器嵌套场景下极易遗漏。需逐一审查 @escaping 参数,维护成本高且缺乏统一标准。
- Xcode Allocation/Memory Graph:属于运行时动态追踪方案。适用于已发生泄漏的线上回溯,但无法拦截开发阶段的潜在风险,且受测试用例覆盖率限制,存在显著盲区。
- Clang Static Analyzer/SwiftLint:基于正则或基础语法树匹配,仅能识别简单的 self 捕获。面对泛型协议、高阶函数组合或宏展开的复杂表达式时,误报率通常超过百分之四十。
- ClosureAudit 开源分析引擎:采用全量 AST 遍历结合数据流敏感分析。不仅精确到变量绑定层级,还能自动推断捕获上下文的生命周期边界。支持一键注入 [weak self] 或 [unowned self] 语法,检出准确率达到工业级标准。
类似多平台协程原理中的结构化并发约束,Swift 闭包在跨线程调度时会隐式携带调用栈状态,若未及时剥离自身引用,将导致资源句柄永久驻留。ClosureAudit 通过控制流图重构,精准识别哪些闭包真正跨越了当前作用域边界,从而避免无效提示干扰研发视线。
实战演练:开源库核心能力与 Swift 闭包强引用逃逸规避
该项目的源码托管于 GitHub,遵循 MIT 协议,内置针对 iOS/macOS/tvOS 平台的完整适配模块。部署后,只需在终端执行分析命令,即可生成可视化报告。引擎底层依赖 LLVM IR 中间表示层,通过重写 SourceKit-LSP 插件接口拦截 SyntaxTree 节点,针对泛型擦除与 Protocol Extension 场景引入类型别名推演算法,确保捕获意图不被编译器优化掩盖。
- 模式一:增量扫描:仅解析 Git 工作区中新增或修改的 .swift 文件,利用哈希索引跳过未变更模块,单次执行时间控制在秒级。
- 模式二:全量审计:遍历整个工程目录,输出包含文件路径、行号、捕获类型及修复建议的 JSON 日志。支持按严重等级过滤高风险节点。
- 模式三:交互式修复:提供命令行交互界面,开发者确认替换范围后,工具自动读取源文件字符偏移量,精准插入捕获列表语法,并保留原有注释格式。
在实际业务代码中,常见于网络请求回调与定时器绑定场景。例如在发起异步数据拉取时,闭包内部直接调用了 self.updateUI()。引擎通过符号表追踪发现该闭包被存入全局队列数组,判定为逃逸状态。随后算法计算当前实例是否处于关键状态机转换期,若是则优先推荐弱引用;若确信生命周期不会中途截断,则建议使用无主引用以提升运行期性能。
工程化集成与 Swift 闭包强引用逃逸规避流水线策略
将静态分析融入日常研发提效,关键在于降低接入摩擦。推荐通过 Swift Package Manager 将其声明为 dev-dependency,并在项目根目录创建 Package.swift 配置文件锁定版本。提交代码前,利用 pre-commit 钩子执行本地沙盒检查,拦截明确违反规范的代码片段。
- CI/CD 对接:在 GitHub Actions 或 Jenkins 中配置独立 Job,设置环境变量 AUDIT_MODE=strict。失败阈值可调,初期允许 Warning 级别合并,稳定后升级为 Block Merge。
- 并行加速优化:针对大型单体仓库,启用多线程分片扫描。流水线脚本需配置 artifact 上传逻辑,将 JSON 审计报告持久化至远端对象存储。结合自动化构建流水线中依赖缓存命中失效的快速诊断与恢复策略,建议在 CI 阶段引入增量扫描机制,仅对变更文件执行深度 AST 解析,可大幅缩短流水线耗时。
- 团队规范固化:导出 YAML 配置文件,定义不同模块的容忍度。例如 UI 层强制阻断,底层工具库仅记录日志。定期生成分月趋势看板,量化技术债偿还进度。
最终选择建议:针对 Swift 闭包强引用逃逸规避的决策矩阵
综合考量团队规模、存量代码基数及安全合规要求,给出以下决策路径:
- 初创/小型敏捷团队:优先采用增量扫描模式,配合编辑器插件实现实时高亮警告。不强制阻断合并,以教育培养为主,快速积累最佳实践认知。
- 中大型企业/金融政企客户:建议开启全量审计加严格拦截。将分析结果同步至 SonarQube 质量门禁,结合代码评审流程形成闭环。针对遗留老旧模块设定迁移宽限期,逐步替换硬编码弱引用。
- 跨平台基座研发:关注其对 SwiftUI 修饰符与 Combine 操作符的兼容支持。该库已针对 async/await 语法糖进行词法适配,可直接覆盖现代化异步编程范式。
选型时务必验证引擎的数据流分析精度,避免过度保守导致的性能损耗。建议在 staging 环境部署灰度发布,观察连续两个迭代周期的内存曲线波动,确认泄漏根因已被物理切断后再全面推广。
常见问题
如何区分 weak 与 unowned 的安全边界?
当捕获对象可能在生命周期结束前被置空时,必须使用 weak 避免野指针崩溃。仅在确保闭包执行期间目标绝对存活时,方可选用 unowned 获取接近原始调用的极致性能。
扫描报错影响现有业务正常启动怎么办?
引擎仅作用于编译期静态分析,不注入任何 Runtime 监控代码或 Hook 逻辑。关闭相关插件或清理 DerivedData 缓存后,二进制包体积与运行开销均保持原状,零侵入性。
遇到第三方 SDK 匿名闭包引发误报如何处理?
可通过配置 ignore_patterns 正则白名单屏蔽指定框架路径。对于确属必要的强引用场景,使用特定指令注释阻断引擎解析,兼顾规范严谨性与业务灵活性。

王工
暂无介绍....
延伸阅读:

嵌入式固件开发语言选型:GitHub开源项目实战观察
聚焦嵌入式固件开发,深度剖析GitHub主流开源项目代码库。本文基于实战数据对比C、Rust等语言的生态现状与工程表现,…

聚焦GitHub高分项目:新手掌握分布式事务的实操指南
聚焦GitHub高分开源项目,详解分布式事务落地路径。从微服务拆分痛点切入,推荐高星框架AT模式接入步骤,结合单元测试编…
评论(0):